Jakarta, pemerintah terus berupaya memerangi kejahatan siber yang semakin marak. Salah satu kasus terbaru adalah pengungkapan sindikat pembobolan kartu kredit yang dilakukan menggunakan metode SMS blast.
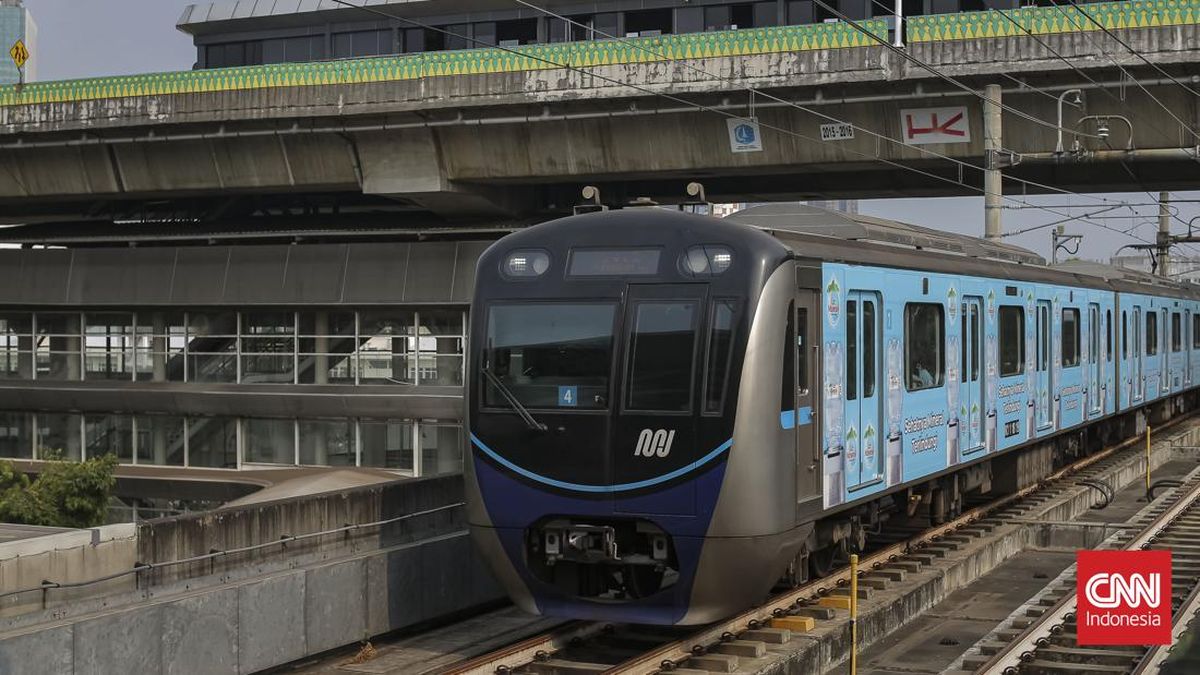
Kegiatan ilegal ini dilakukan dengan memanfaatkan alat fake BTS sepanjang jalur MRT Jakarta, dari Bundaran HI hingga Blok M. Setidaknya terdapat tiga laporan dari korban yang menerima pesan SMS berisi promo mencurigakan yang mengatasnamakan institusi perbankan dan e-commerce.
“Pesan-pesan tersebut menyatakan, ‘saldo poin plus-plus anda sudah mau habis, silakan klik link berikut ini untuk menukarkan menjadi voucher’,” ungkap AKBP Grawas Sugiharto, Kasubdit IV Ditressiber Polda Metro Jaya. Website yang dituju tersebut ternyata merupakan tiruan dari website resmi yang dirancang untuk menipu konsumen.
Metode Penipuan dan Penggunaan Fake BTS dalam Operasi Ini
Menurut Grawas, SMS-sms ini dikirim oleh para pelaku menggunakan alat yang disebut fake BTS. Alat ini berfungsi untuk mensimulasikan frekuensi GSM dan mengelabui ponsel di sekitarnya seolah terhubung ke BTS yang sah.
Fake BTS dapat memanipulasi sinyal telekomunikasi, yang memudahkan pelaku untuk mengirimkan pesan ke sejumlah besar ponsel sekaligus. Oleh karena itu, pengguna yang menerima SMS tersebut akan cenderung mempercayai pesan yang masuk ke ponsel mereka.
Setelah menerima laporan dari beberapa korban, pihak kepolisian kemudian melakukan penyelidikan lebih lanjut. Pada 31 Juli, penyidik berhasil melacak sebuah mobil yang diduga terlibat dalam pengiriman SMS palsu, sehingga proses penggeledahan dapat dilakukan.
Pihak yang Terlibat dalam Kejahatan Ini
Penyidik menemukan bahwa mobil tersebut dioperasikan oleh seseorang bernama GM, yang mengaku bekerja atas perintah individu bernama NL. Penangkapan GM membuka jalan untuk mengungkap lebih banyak pelaku di balik kejahatan ini.
NL diketahui berperan dalam mencari mobil serta sopir untuk penyaluran SMS tersebut. Selanjutnya, pihak kepolisian menangkap AGW, yang bertindak sebagai penyandang dana dalam operasi ilegal ini.
Dalam penyidikan lebih lanjut, dua pelaku lainnya juga diidentifikasi, yakni JYI yang bertanggung jawab memasang alat fake BTS dan AD yang mengatur isi serta jumlah SMS yang disebarkan. Dengan pengungkapan ini, keempat pelaku kini telah ditetapkan sebagai tersangka.
Barang Bukti yang Ditemukan dan Perkembangan Investigasi
Dari hasil penggeledahan, penyidik berhasil menyita sejumlah barang bukti penting. Di antaranya adalah satu unit mobil dan peralatan fake BTS, yang terdiri dari aki, amplifier, dan perangkat penunjang lainnya.
Selain itu, lima unit handphone, buku rekening, dan kartu ATM juga disita sebagai bagian dari penyelidikan. Penyidik menyatakan bahwa kasus ini masih terus dikembangkan untuk mencari keterkaitan dan peran pelaku lainnya.
“Kami masih akan melakukan pendalaman lebih lanjut terhadap keterlibatan para tersangka dan potensi dugaan pelanggaran lainnya,” tambah Grawas. Penegakan hukum terhadap tindakan ini diharapkan dapat memberikan efek jera bagi pelaku kejahatan siber di Indonesia.